EU AI Act-etterlevelse, bygget inn i plattformen.
Bruker dere AI-verktøy, er dere deployer under EU AI Act. Fronterio dekker deployer-pliktene på ett sted. Risikoklassifisering, FRIA-veiviseren, en uforanderlig revisjonslogg og AI-kompetanseregistre. Den nattlige Autopiloten kontrollerer dokumentasjonen bak seks av deres tretten sporede deployer-plikter, holder styr på Artikkel 73-frister og skriver driftsovervåkingsrapportene deres.
Deployer-plikter som følges, fra menneskelig tilsyn til loggoppbevaring
Risikonivåer hvert AI-system klassifiseres i
Register som bærer dokumentasjonen for alt sammen
Dere er deployer: her er hva det betyr
De fleste selskaper som bruker AI er deployere, ikke leverandører. EU AI Act trekker en klar linje: BYGGER dere AI-modeller, er dere leverandør. BRUKER dere AI-verktøy (Microsoft Copilot, ChatGPT, Claude, egne agenter), er dere deployer. Uansett dekker Fronterio deployer-pliktene på ett sted.
Deployere står overfor et spesifikt sett forpliktelser — Fronterio sporer 13 av dem. Leverandører — selskaper som bygger sin egen høyrisiko-AI — står overfor 13 til etter artikkel 16. Høyrisikoforpliktelsene gjelder fra desember 2027, som er tid nok til å bli klar på riktig måte. Og mer umiddelbart: myndigheter og enterprise-kunder ber allerede om dokumentasjon på etterlevelse under anskaffelser.
De sentrale brukerforpliktelsene Fronterio sporer
AI-kompetanseopplæring
Artikkel 4: Sørg for at personell som opererer AI-systemer har tilstrekkelig AI-kompetanse. Spor hvem som er opplært, når og i hva.
Menneskelig tilsyn
Artikkel 14: Oppretthold menneskelig tilsyn med høyrisiko-AI-systemer. Dokumenter hvem som fører tilsyn med hva, og med hvilken myndighet til å gripe inn.
Operasjonell overvåking
Artikkel 26(5): Overvåk AI-systemets drift for avvik, risikoer og hendelser. Registrer observasjoner systematisk.
Konsekvensanalyse for grunnleggende rettigheter
Artikkel 27: Gjennomfør konsekvensanalyser (FRIA) før iverksettelse av høyrisiko-AI innen HR, kreditt, forsikring eller offentlige tjenester. Dokumenter berørte grupper og tiltak.
Åpenhetskrav
Artikkel 50: Informer personer når de samhandler med AI. Merk AI-generert innhold tydelig. Ingen villedende praksis.
Hendelsesrapportering
Artikkel 73: Rapporter alvorlige hendelser til myndighetene. Før en hendelseslogg med rotårsaksanalyse og korrigerende tiltak.
Loggoppbevaring
Artikkel 26(6): Oppbevar automatisk genererte logger fra høyrisiko-AI-systemer i den perioden leverandøren krever, eller minst 6 måneder.
Relevans for datainndata
Artikkel 26(4): Sørg for at datainndata til høyrisiko-AI-systemer er relevante og representative for det tiltenkte formålet.
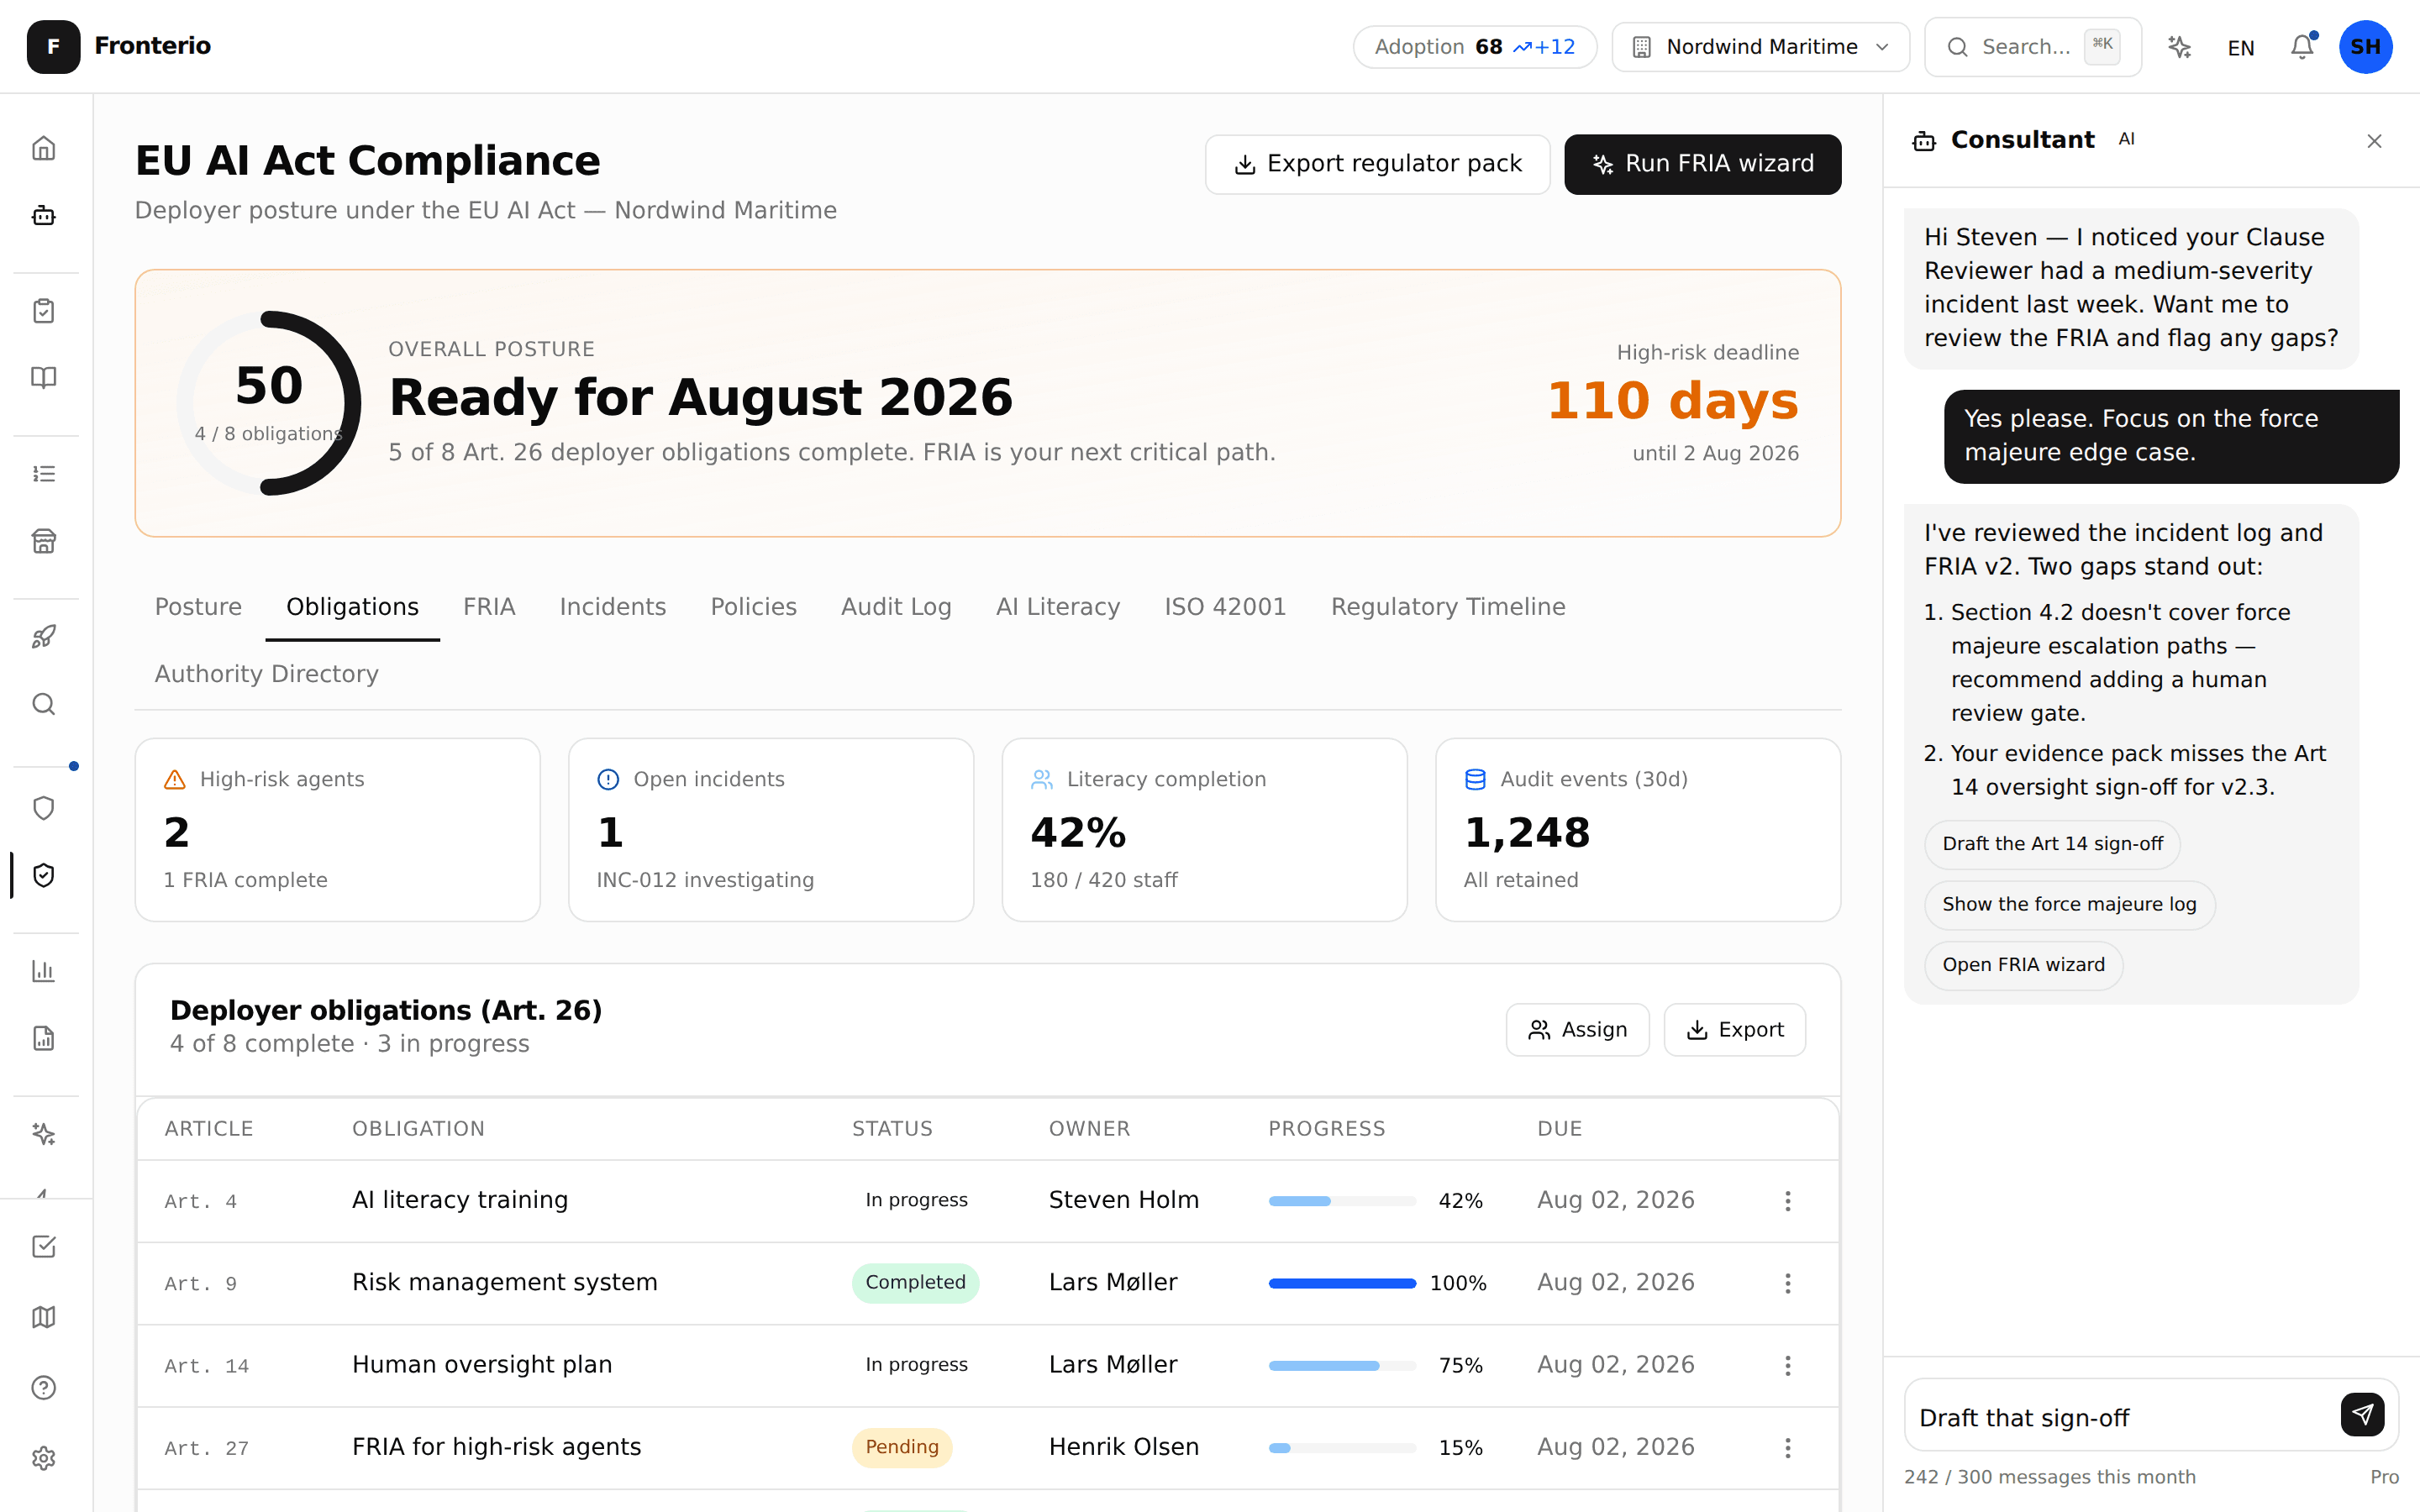
Det bare Fronterio gjør
Nattlig Compliance Autopilot
Deterministisk motor auto-sjekker evidensen bak 6 av deres 13 sporede deployer-forpliktelser fra plattformdata hver natt. Forward-only: nedgraderer aldri deres manuelle fremgang.
Article 73-fristklokke
Arbeidsflyten for alvorlige hendelser starter rapporteringsklokken når en hendelse klassifiseres som alvorlig, og minner den ansvarlige eieren når fristen nærmer seg. Katalog over kompetente myndigheter ferdig utfylt for alle 30 EØS-land.
Ukentlig Post-Market Monitoring
Ukentlige driftsovervåkingsrapporter per høyrisiko-agent (Article 26(5)) genereres hver mandag: bruksvolum, hendelses-rate, menneske-override-rate, klagesignal, driftsalarm. Myndighetsklar PDF-eksport.
Article 5 NLP-detektor
Før dere registrerer en agent, skanner en deterministisk mønsterdetektor beskrivelsen for 8 forbudte praksis-signaturer (emosjon+arbeidsplass, sosial+scoring, biometri+sanntid+offentlig, prediktiv+politiarbeid, subliminal, sårbarhetsutnyttelse, ansikt-scraping, biometrisk kategorisering).
AI-utkastede policyer på 8 EU-språk
Transparens (Art 50), FRIA (Art 27), Risikostyring (Art 9) policy-skjeletter på organisasjonens språk, engelsk, dansk, svensk, norsk, finsk, tysk, nederlandsk, fransk. Rediger, publiser, ferdig.
Tredjeparts transparens auto-kobling
Koble til Microsoft 365 Copilot, Google Gemini eller Anthropic Claude, Fronterio auto-utkaster Article 50-transparensavsløringen på organisasjonens språk, fremmer forpliktelsen og logger inferens-lokasjon + overføringsmekanisme (SCC-er, EU-US DPF, Microsoft EU Data Boundary) i audit-loggen.
Auto-generator for teknisk dokumentasjon (Art 11 / Annex IV)
Bygger dere egen høyrisiko-AI? Fronterio autogenererer den fulle Annex IV-tekniske dokumentasjonen fra agentens konfigurasjon — systemprompt, tool bindings og guardrails-snapshot — versjonert per publiserte agentversjon.
Hardt blokkerte forbudte praksiser
Agenter som matcher Article 5 forbudte praksiser blokkeres ved registrering. Risiko-veiviseren kan ikke fullføres. Ingen overraskende uakseptable agenter i produksjon.
Revisjonsposter som ikke kan omskrives
Article 12 krever manipulasjonssikker journalføring. Fronterio håndhever det i selve databasen: revisjonsposter kan aldri redigeres eller slettes — av noen, heller ikke oss.
GPAI-downstream deployer-støtte (Art 53)
Bruker dere GPT-4, Claude eller Gemini som basis for agentene? Modelltype-velgeren fanger dere som GPAI-downstream deployer og minner om å følge leverandørinstruksjonene (Article 53).
ISO 42001-sertifiseringsberedskapspakke (Business+)
Vil du gå lenger enn EU AI Act? Fronterio mapper automatisk governance-dataene dine til alle 38 ISO/IEC 42001 Annex A-kontroller, genererer en Statement of Applicability med ett klikk, samler en komplett revisjonspakke og tilbyr innebygde arbeidsflyter for ledelsesgjennomgang og internrevisjon. Arbeid gjort for EU AI Act gir ISO 42001-beredskapen et forsprang fra dag én.
Derfor velger team Fronterio
Fronterio automatiserer det som betyr noe: den nattlige bevisinnsamlingen, Article 73-fristklokka, de ukentlige driftsovervåkingsrapportene (Article 26(5)), NLP Article 5-detektoren, de auto-koblede transparensavsløringene når dere kobler til Copilot eller Gemini. Det er compliance-verktøy på infrastruktur-nivå, bygget av folk som faktisk har lest forordningen.
Slik gjør Fronterio deg compliant
Ta den gratis vurderingen
En 15-minutters AI-modenhetsvurdering avdekker compliance-hullene deres på tvers av 6 dimensjoner.
Klassifiser dine AI-agenter
Registrer hvert AI-verktøy bedriften din bruker. Automatisk risikoklassifisering etter EUs AI-forordning: uakseptabel, høy, begrenset eller minimal.
Oppfyll forpliktelsene
Guidede arbeidsflyter for hver brukerforpliktelse. Ask Fronterio hjelper deg med å utarbeide konsekvensanalyser, tilsynsplaner og opplæringsprogrammer.
Eksporter revisjonsdokumentasjon
Styreklare PDF-rapporter med deres gjeldende compliance-status, agentregister, forpliktelsesstatus og manipulasjonssikkert revisjonsspor.
Manuell etterlevelse vs. Fronterio
Uten Fronterio
- Hyr eksterne konsulenter til en engangsrapport
- Manuelle regneark for agentsporing
- 3–6 måneder til grunnleggende etterlevelse
- Ingen løpende overvåking eller revisjonslogg
- Risikoklassifiseringer blir raskt utdaterte
Med Fronterio
- Gjelder hele organisasjonen, ikke per bruker
- Automatisert agentregister med risikoklassifisering
- Grunnleggende etterlevelse på under 2 uker
- Kontinuerlig overvåking + uforanderlig revisjonslogg
- Ask Fronterio besvarer etterlevelsespørsmål 24/7
“EUs AI-forordning handler ikke om å stoppe AI-adopsjon, det handler om å bygge tillit. Bedrifter som får etterlevelse på plass tidlig, vil ha et konkurransefortrinn i enhver anskaffelsesprosess.”
Basert på EU-kommisjonens veiledning om brukerforpliktelser, 2025
Etterlevelse fra Pro, dokumentasjon som setter seg sammen selv
Free er AI Value Scan. En modenhetsvurdering, et verdiestimat og ett prissatt trekk. Pro er der du kjører transformasjonen, med compliance-suiten inkludert. Business legger til skala. Enterprise legger til det sammenkoblede AI-landskapet og leverandørplikter under artikkel 16.
Bli klar på riktig måte
Start gratis. Se først hvor AI skaper verdi, med etterlevelsesgulvet klart når dere leverer. Ingen kredittkort.