EU AI Act-efterlevnad, inbyggd i plattformen.
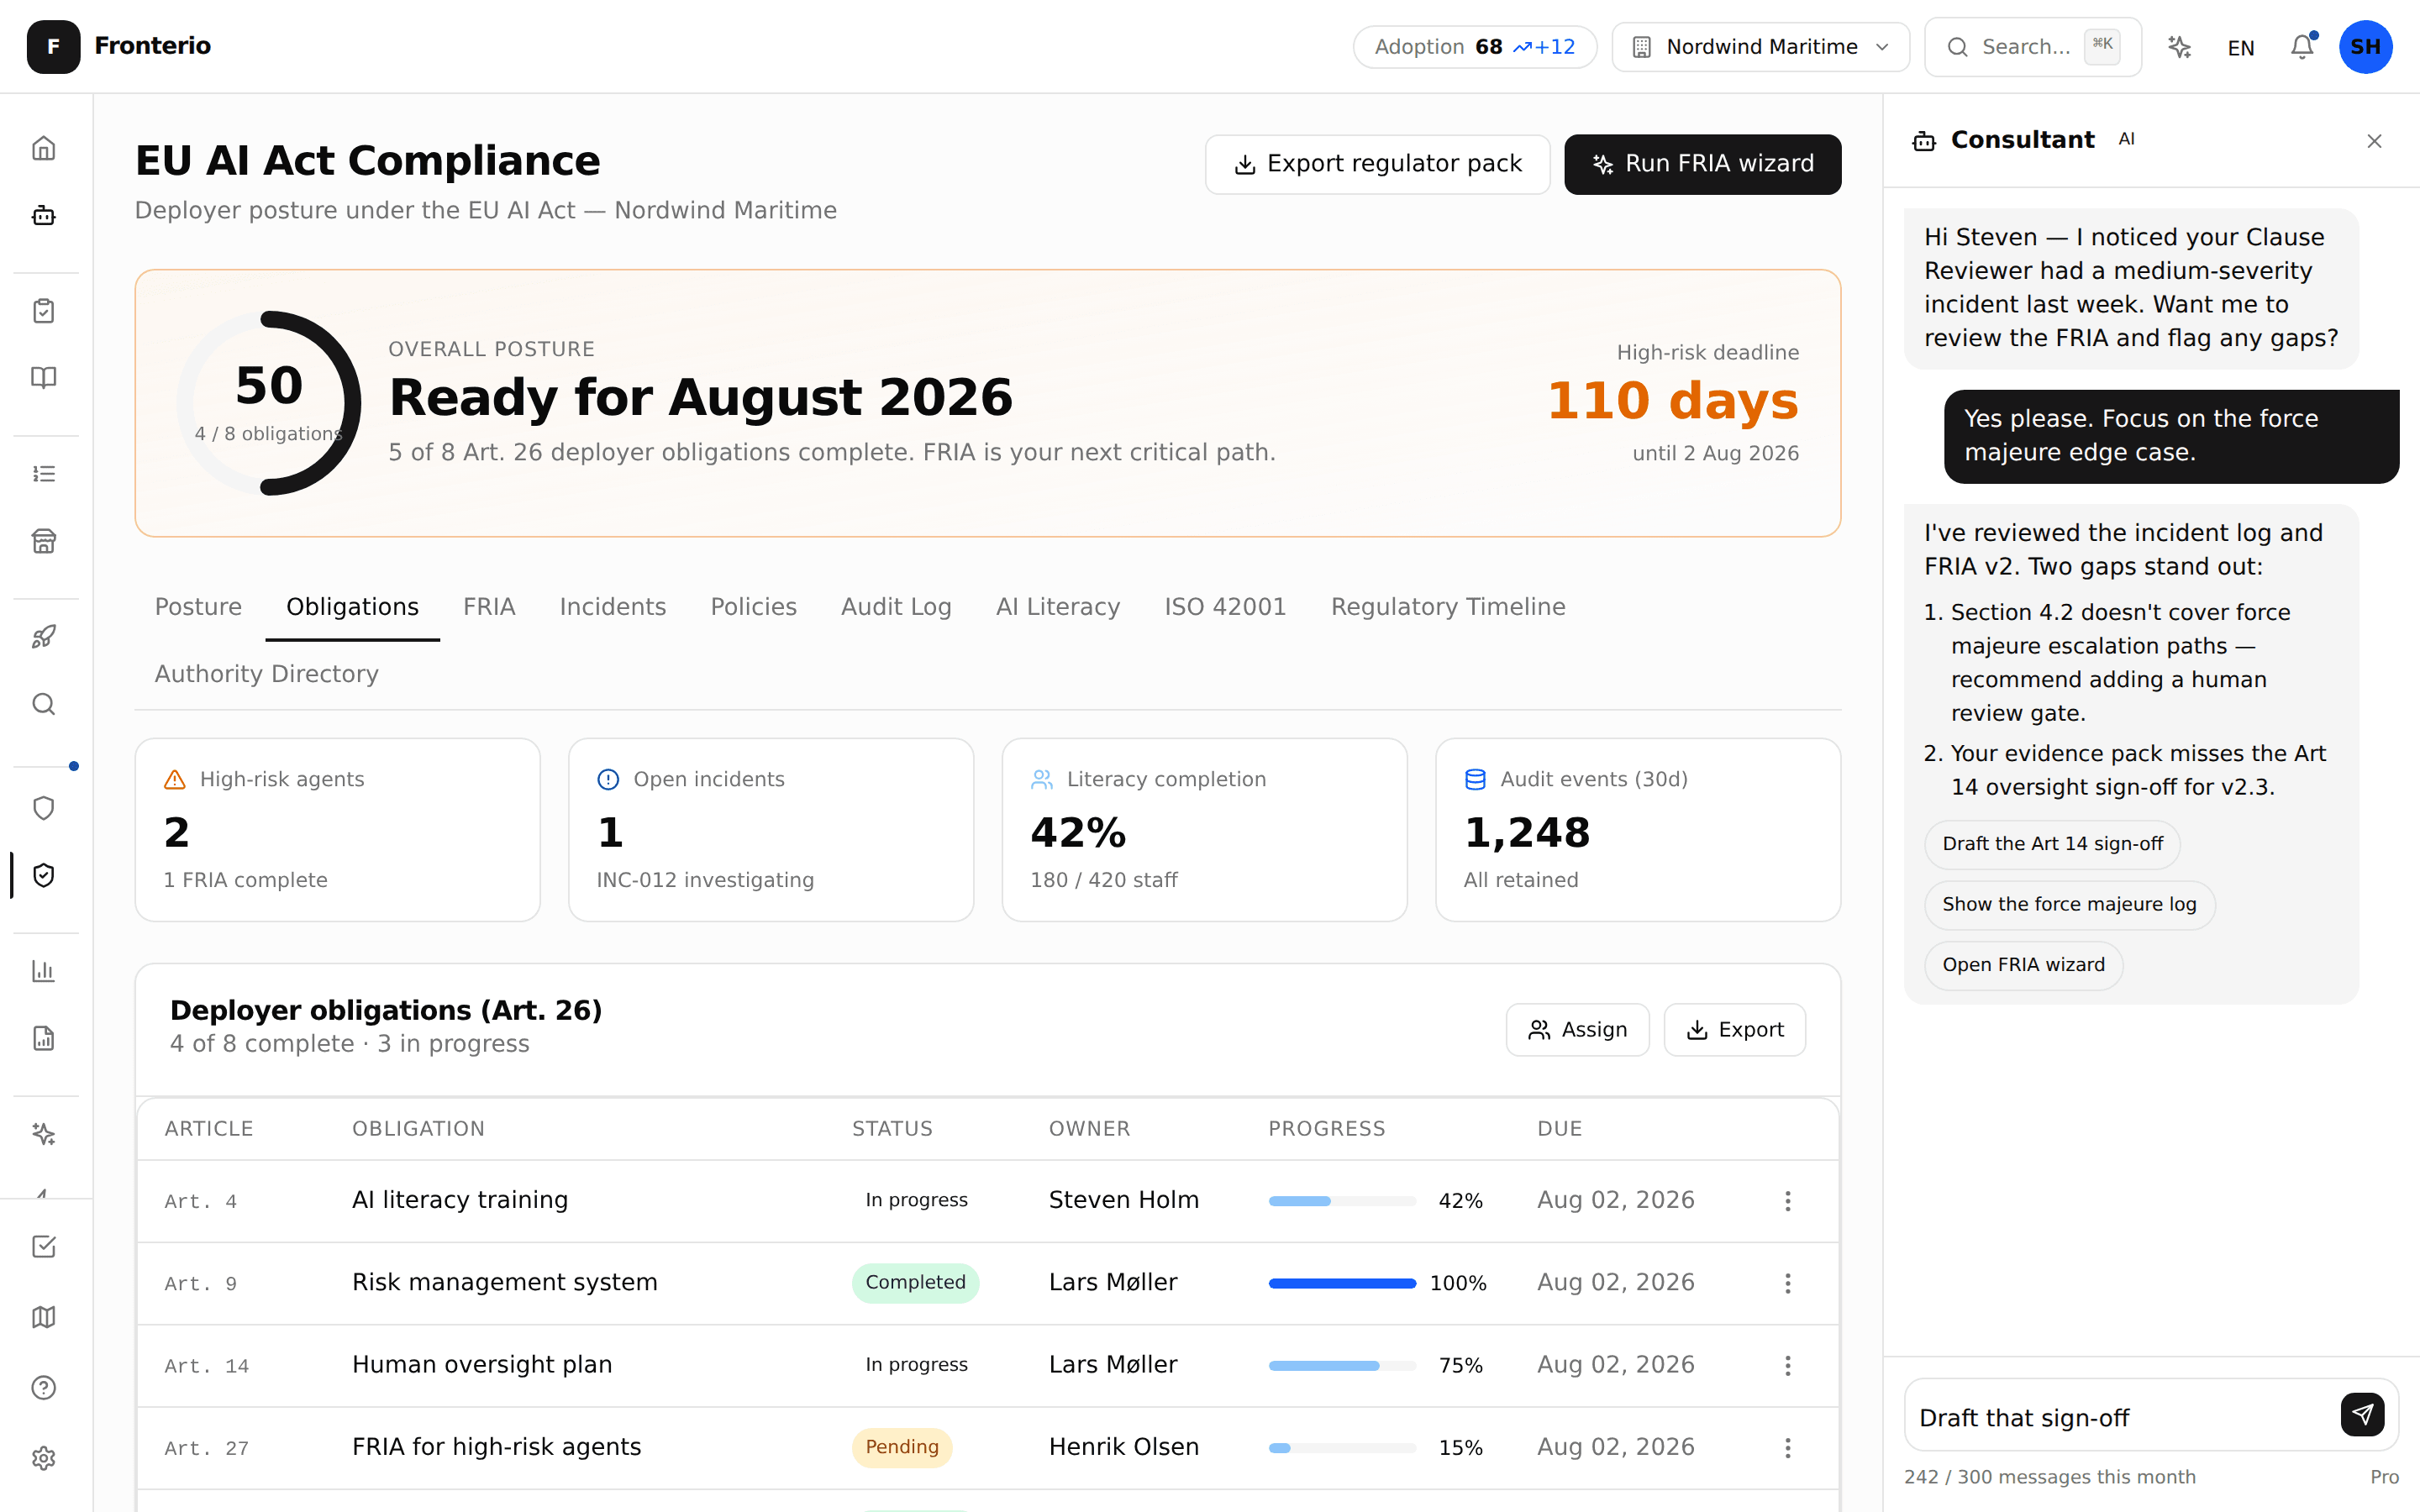
Använder ni AI-verktyg är ni deployer enligt EU AI Act. Fronterio täcker deployer-skyldigheterna på ett ställe. Riskklassificering, FRIA-guiden, en oföränderlig granskningslogg och AI-kompetensregister. Den nattliga Autopiloten kontrollerar underlaget bakom sex av era tretton spårade deployer-skyldigheter, håller reda på Artikel 73-tidsfrister och skriver era driftsövervakningsrapporter.
Deployer-skyldigheter som följs, från mänsklig tillsyn till loggbevarande
Risknivåer varje AI-system klassificeras i
Register som bär underlaget för alltihop
Ni är deployer: här är vad det betyder
De flesta företag som använder AI är deployers, inte leverantörer. EU AI Act drar en tydlig gräns: BYGGER ni AI-modeller är ni leverantör. ANVÄNDER ni AI-verktyg (Microsoft Copilot, ChatGPT, Claude, egna agenter) är ni deployer. Oavsett vilket täcker Fronterio deployer-skyldigheterna på ett ställe.
Deployers står inför en specifik uppsättning skyldigheter — Fronterio spårar 13 av dem. Leverantörer — företag som bygger sin egen högrisk-AI — står inför 13 till enligt artikel 16. Högriskskyldigheterna gäller från december 2027, vilket är tid nog att bli redo på rätt sätt. Och mer omedelbart: myndigheter och enterprise-kunder ber redan om bevis på efterlevnad vid upphandling.
De centrala användarskyldigheter Fronterio övervakar
AI-kompetensutbildning
Artikel 4: Säkerställ att personal som arbetar med AI-system har tillräcklig AI-kompetens. Spåra vem som har utbildats, när och i vad.
Mänsklig tillsyn
Artikel 14: Upprätthåll mänsklig tillsyn av AI-system med hög risk. Dokumentera vem som övervakar vad, med vilken befogenhet att ingripa.
Operativ övervakning
Artikel 26(5): Övervaka AI-systemets drift avseende avvikelser, risker och incidenter. Registrera observationer systematiskt.
Konsekvensbedömning av grundläggande rättigheter
Artikel 27: Genomför konsekvensbedömningar (FRIA) innan högrisk-AI tas i bruk inom HR, kreditgivning, försäkring eller offentlig verksamhet. Dokumentera berörda grupper och åtgärder.
Transparenskrav
Artikel 50: Informera personer när de interagerar med AI. Märk AI-genererat innehåll tydligt. Inga vilseledande metoder.
Incidentrapportering
Artikel 73: Rapportera allvarliga incidenter till myndigheter. Upprätthåll en incidentlogg med rotorsaksanalys och korrigerande åtgärder.
Logglagring
Artikel 26(6): Bevara automatiskt genererade loggar från högrisk-AI-system under den period som leverantören kräver, eller minst 6 månader.
Relevans för datainmatning
Artikel 26(4): Säkerställ att datainmatning till högrisk-AI-system är relevant och representativ för det avsedda ändamålet.
Det enbart Fronterio gör
Nattlig Compliance Autopilot
Deterministisk motor auto-kontrollerar evidensen bakom 6 av era 13 spårade deployer-skyldigheter från plattformsdata varje natt. Forward-only: nedgraderar aldrig era manuella framsteg.
Article 73-deadlineklocka
Arbetsflödet för allvarliga incidenter startar rapporteringsklockan när en incident klassificeras som allvarlig och påminner den ansvariga ägaren när tidsfristen närmar sig. Katalog över behöriga myndigheter förifylld för alla 30 EEA-länder.
Veckovis Post-Market Monitoring
Veckovisa driftövervakningsrapporter per högrisk-agent (Article 26(5)) genereras varje måndag: användningsvolym, incidentsfrekvens, mänsklig override-frekvens, klagosignal, driftvarning. Myndighetsklar PDF-export.
Article 5 NLP-detektor
Innan ni registrerar en agent skannar en deterministisk mönsterdetektor beskrivningen efter 8 förbjudna praxis-signaturer (emotion+arbetsplats, social+scoring, biometri+realtid+offentlig, prediktiv+polisarbete, subliminal, sårbarhetsexploatering, ansiktsskrapning, biometrisk kategorisering).
AI-skrivna policyer på 8 EU-språk
Transparens (Art 50), FRIA (Art 27), Riskhantering (Art 9) policy-skelett på er organisations språk, engelska, danska, svenska, norska, finska, tyska, nederländska, franska. Redigera, publicera, klart.
Tredjeparts transparens auto-koppling
Anslut Microsoft 365 Copilot, Google Gemini eller Anthropic Claude, Fronterio auto-skriver Article 50-transparensutlämningen på er organisations språk, främjar skyldigheten och loggar inferens-plats + överföringsmekanism (SCC:er, EU-US DPF, Microsoft EU Data Boundary) i er audit-logg.
Auto-generator för teknisk dokumentation (Art 11 / Annex IV)
Bygger ni er egen högrisk-AI? Fronterio autogenererar den fullständiga Annex IV-tekniska dokumentationen från agentens konfiguration — systemprompt, tool bindings och guardrails-snapshot — versionerad per publicerad agentversion.
Hårt blockerade förbjudna praxiser
Agenter som matchar Article 5 förbjudna praxiser blockeras vid registrering. Riskwizardern kan inte slutföras. Inga överraskande oacceptabla agenter i produktion.
Revisionsposter som inte kan skrivas om
Article 12 kräver manipulationssäker journalföring. Fronterio upprätthåller det i själva databasen: revisionsposter kan aldrig redigeras eller raderas — av någon, inte ens oss.
GPAI-downstream deployer-stöd (Art 53)
Använder ni GPT-4, Claude eller Gemini som bas för era agenter? Modelltypsväljaren fångar er som GPAI-downstream deployer och påminner om att följa leverantörsinstruktionerna (Article 53).
ISO 42001-certifieringsberedskapspaket (Business+)
Vill du gå bortom EU AI Act? Fronterio mappar automatiskt dina governance-data till alla 38 ISO/IEC 42001 Annex A-kontroller, genererar en Statement of Applicability med ett klick, paketerar ett komplett revisionsunderlag och erbjuder inbyggda arbetsflöden för ledningsgenomgång och internrevision. Arbete som gjorts för EU AI Act ger er ISO 42001-beredskap ett försprång från dag ett.
Därför väljer team Fronterio
Fronterio automatiserar det som betyder något: den nattliga evidensinsamlingen, Article 73-deadlineklockan, de veckovisa driftövervakningsrapporterna (Article 26(5)), NLP Article 5-detektorn, de auto-kopplade transparensutlämningarna när ni ansluter Copilot eller Gemini. Det är efterlevnadsverktyg på infrastruktur-nivå, byggt av personer som faktiskt har läst förordningen.
Så hjälper Fronterio dig att uppfylla kraven
Gör den kostnadsfria bedömningen
En 15 minuters AI-mognadsbedömning visar era compliance-luckor över 6 dimensioner.
Klassificera dina AI-agenter
Registrera varje AI-verktyg ditt företag använder. Automatisk riskklassificering enligt EU:s AI-förordning: oacceptabel, hög, begränsad eller minimal.
Uppfyll skyldigheterna
Guidade arbetsflöden för varje skyldighet. Ask Fronterio hjälper dig att utarbeta konsekvensbedömningar, tillsynsplaner och utbildningsprogram.
Exportera revisionsdokumentation
Styrelseklara PDF-rapporter med er aktuella compliance-status, agentregister, skyldighetsstatus och manipulationssäkert revisionsspår.
Manuell efterlevnad vs Fronterio
Utan Fronterio
- Anlita externa konsulter för en engångsrapport
- Manuella kalkylblad för agentspårning
- 3–6 månader till grundläggande efterlevnad
- Ingen löpande övervakning eller revisionslogg
- Riskklassificeringar blir snabbt inaktuella
Med Fronterio
- Gäller hela organisationen, inte per användare
- Automatiserat agentregister med riskklassificering
- Grundläggande efterlevnad på under 2 veckor
- Kontinuerlig övervakning + oföränderlig revisionslogg
- Ask Fronterio besvarar efterlevnadsfrågor dygnet runt
“EU:s AI-förordning handlar inte om att stoppa AI-användning, det handlar om att bygga förtroende. Företag som uppnår efterlevnad tidigt får en konkurrensfördel i varje upphandlingsprocess.”
Baserat på EU-kommissionens vägledning om användarskyldigheter, 2025
Efterlevnad från Pro, underlag som sätter ihop sig självt
Free är AI Value Scan. En mognadsbedömning, ett värdeestimat och ett prissatt drag. Pro är där ni kör transformationen, med compliance-sviten inkluderad. Business lägger till skala. Enterprise lägger till det sammankopplade AI-landskapet och leverantörsskyldigheter enligt artikel 16.
Bli redo på rätt sätt
Börja gratis. Se först var AI skapar värde, med efterlevnadsgolvet redo när ni levererar. Inget kreditkort.