Fronterio vs Manual EU AI Act Compliance
Some organisations attempt EU AI Act compliance through manual processes: Word documents, email approvals, and periodic reviews. While this can work for small deployments, it creates significant risk as AI use grows.
The Manual Compliance Approach
Manual EU AI Act compliance typically involves: creating Word or PDF documents for risk assessments, sending emails for approval workflows, maintaining checklists in project management tools, scheduling periodic compliance reviews in calendars, and storing evidence in shared folders. This approach has fundamental problems: it is slow (weeks instead of minutes for risk classification), error-prone (human judgment without structured frameworks), inconsistent (different people classify similar AI systems differently), hard to audit (no immutable trail of decisions), and impossible to scale (each new AI tool requires hours of manual work).
Automated Compliance with Fronterio
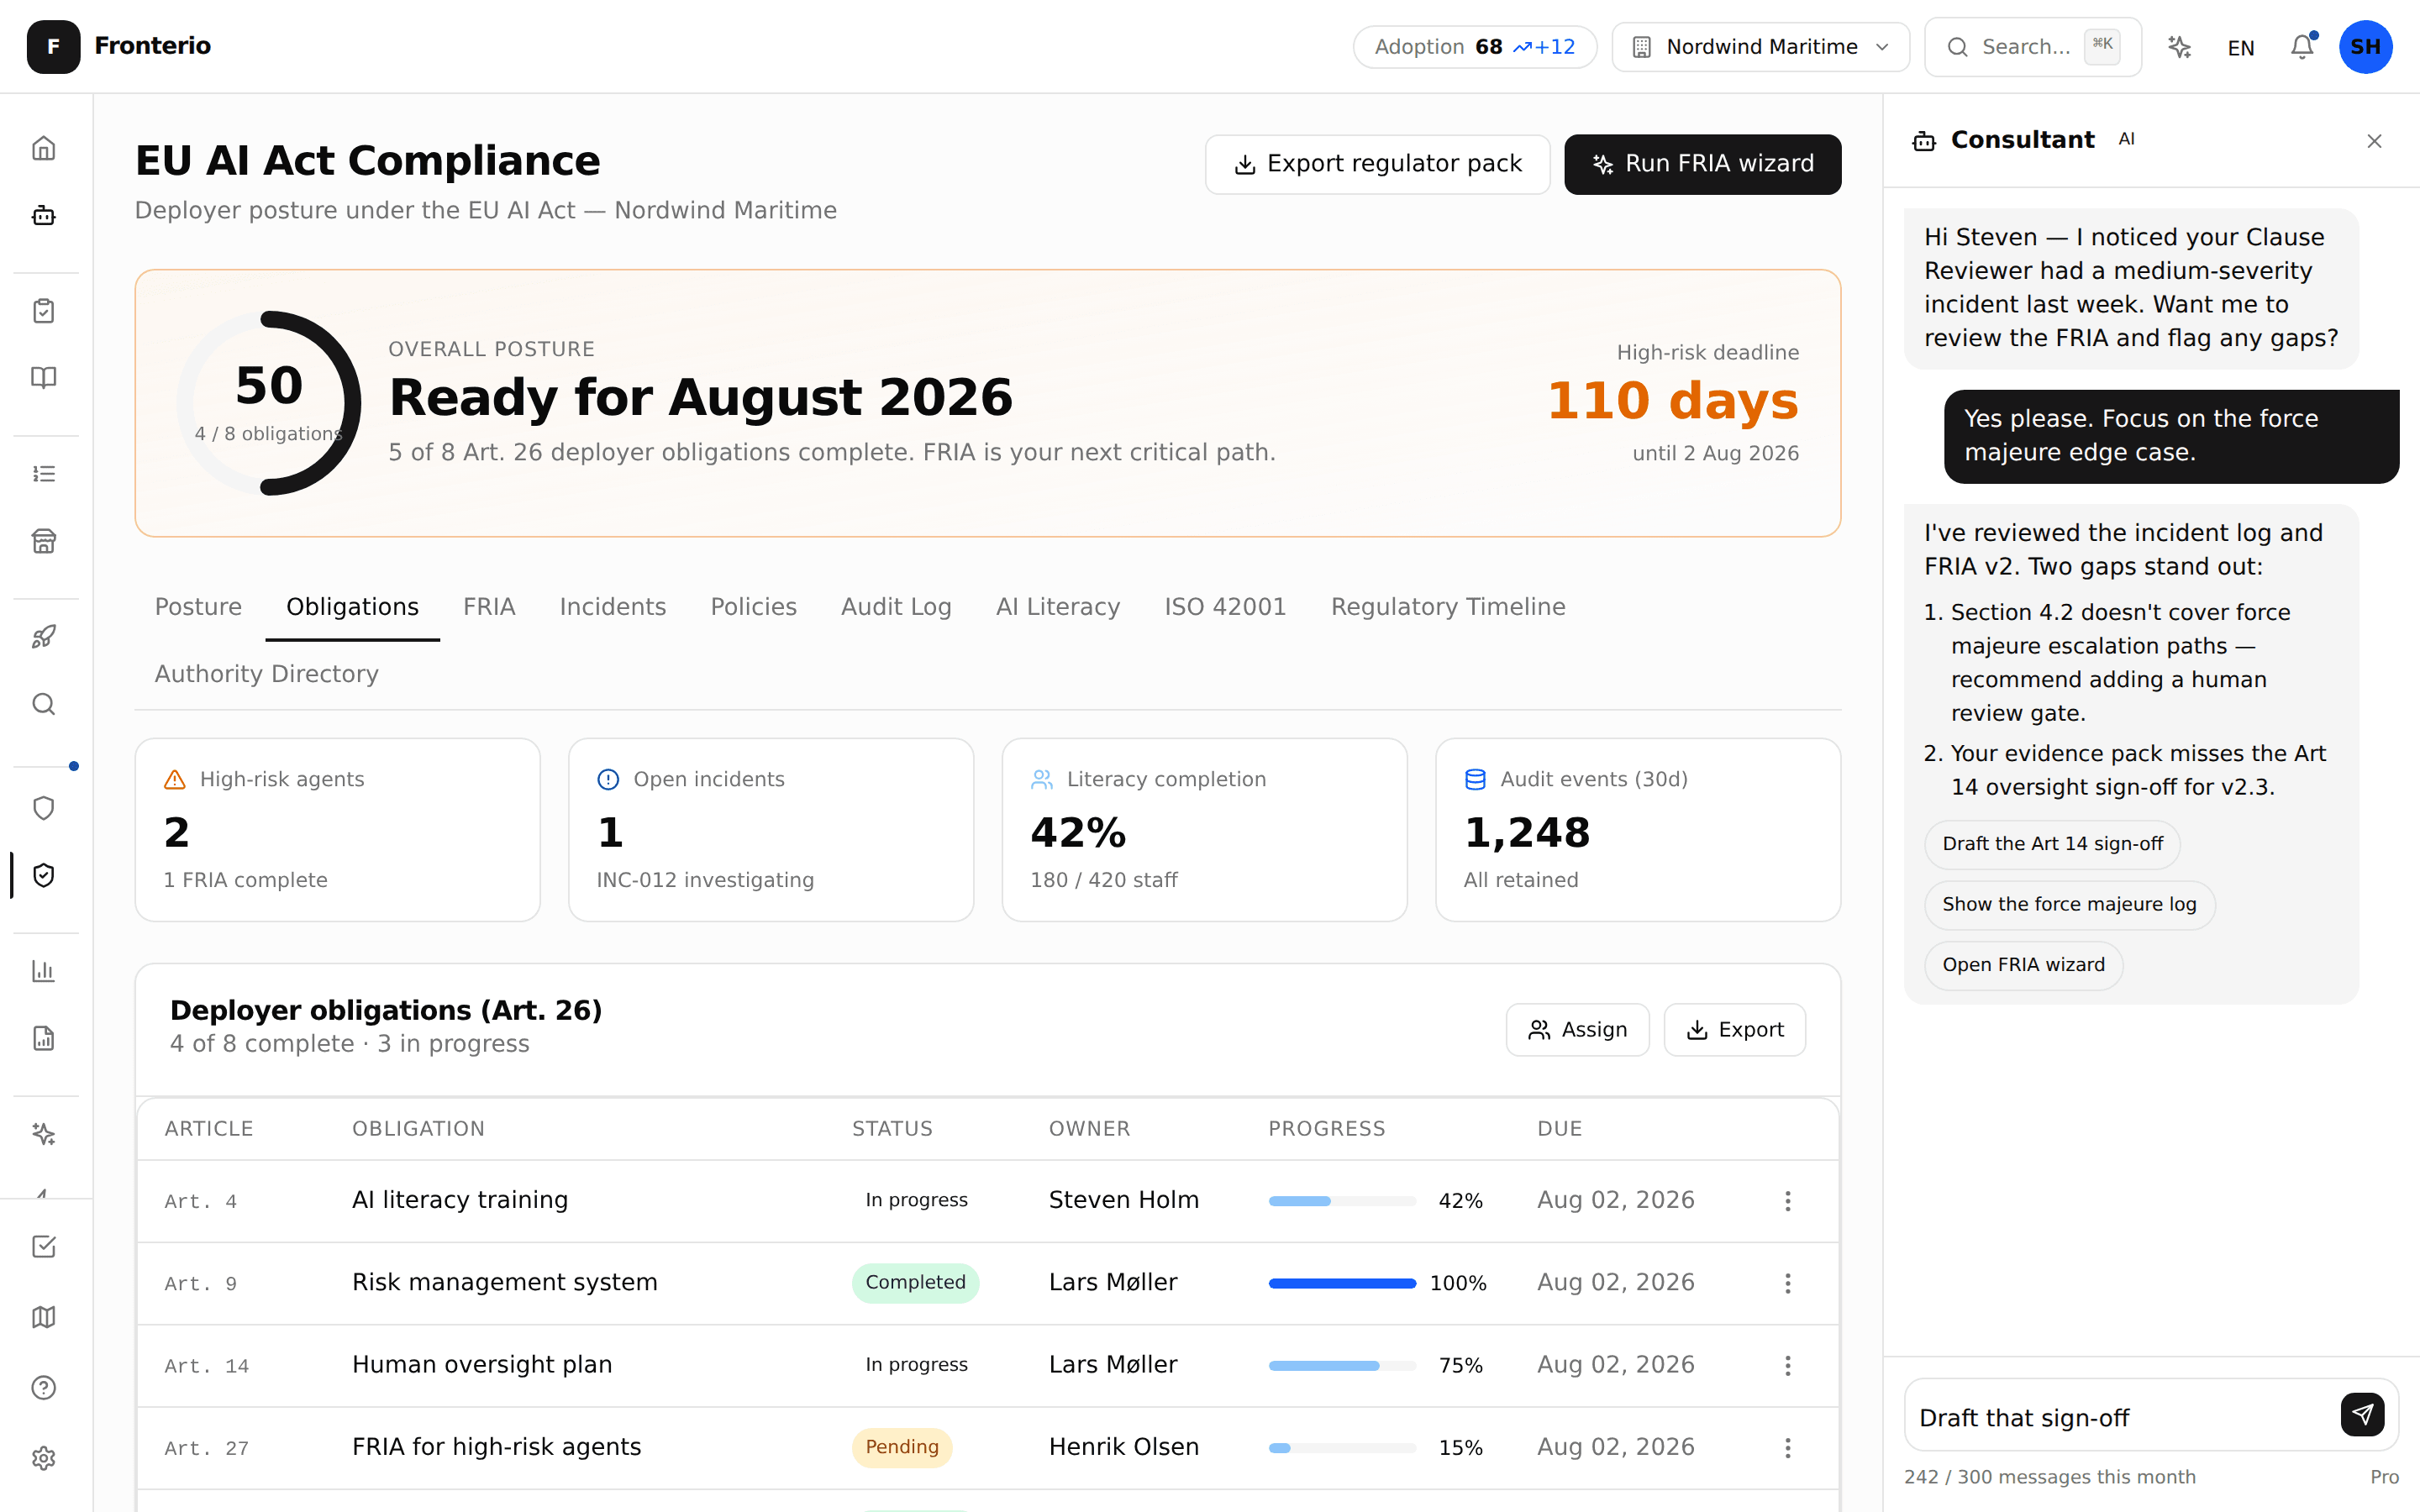
Fronterio automates EU AI Act compliance for deployers. Risk classification uses structured questionnaires that map directly to EU AI Act categories: the system classifies AI agents into unacceptable, high, limited, or minimal risk based on their purpose and data access. The deployer obligations checklist tracks all 8 Article 26 requirements with assigned owners and evidence links. The FRIA wizard guides teams through Fundamental Rights Impact Assessments step by step. AI literacy training is tracked per employee. The immutable audit log captures every governance action for regulatory evidence. Compliance PDF reports can be generated instantly for auditors.
The Cost of Getting It Wrong
Le vrai coût de la conformité manuelle est rarement l'amende des gros titres — c'est la friction quotidienne : des preuves que vous ne pouvez pas produire quand les achats les demandent, des questions d'audit qui prennent des semaines, des classifications de risque périmées dès qu'elles sont écrites, et des perturbations opérationnelles chaque fois qu'un régulateur ou un client enterprise veut des éléments. Les obligations haut risque de l'AI Act européen s'appliquent à partir de décembre 2027 — assez de temps pour construire la préparation correctement plutôt que dans la précipitation. Une plateforme dédiée fait du travail bien fait l'option économique : Fronterio apporte la boîte à outils complète du déployeur AI Act.
Compliance is the floor. Value is the goal.
Les processus de conformité manuels s'arrêtent à la liste des obligations. Ils ne relient jamais les preuves à la transformation qui a créé le risque au départ. Fronterio traite la conformité comme le socle sur lequel la transformation avance : des obligations suivies avec responsables et preuves, séquencées à côté des transformations dont elles protègent la valeur, des OKR liés aux devoirs de l'article 26 là où cela compte, et un Executive Board Pack qui montre au conseil le risque à côté de la valeur en un seul défilement. La conformité devient une propriété de votre façon de livrer, pas un exercice d'audit après coup.
Article 26(5) Continuity: a Runbook, Not a Memo
Article 26(5) obliges deployers to monitor operation and maintain continuity plans. A manual process answers that with a Word document nobody reads until the incident. Fronterio's AI Vendor Resilience (Enterprise) answers it with a credentialed drill per workload: a timestamped, append-only record that the Mistral Le Chat Enterprise fallback is genuinely live today, that its capabilities match your Copilot primary, and that the EU-sovereign posture meets your data-residency requirements. The auditor asks one question about continuity; you hand them the drill log.
Ready to see the difference?
- Free AI Value Scan — see where AI could create value, no credit card required
- L'accès en lancement privé inclut la plateforme complète.
- EU AI Act compliance included from Pro