La conformité EU AI Act, intégrée à la plateforme.
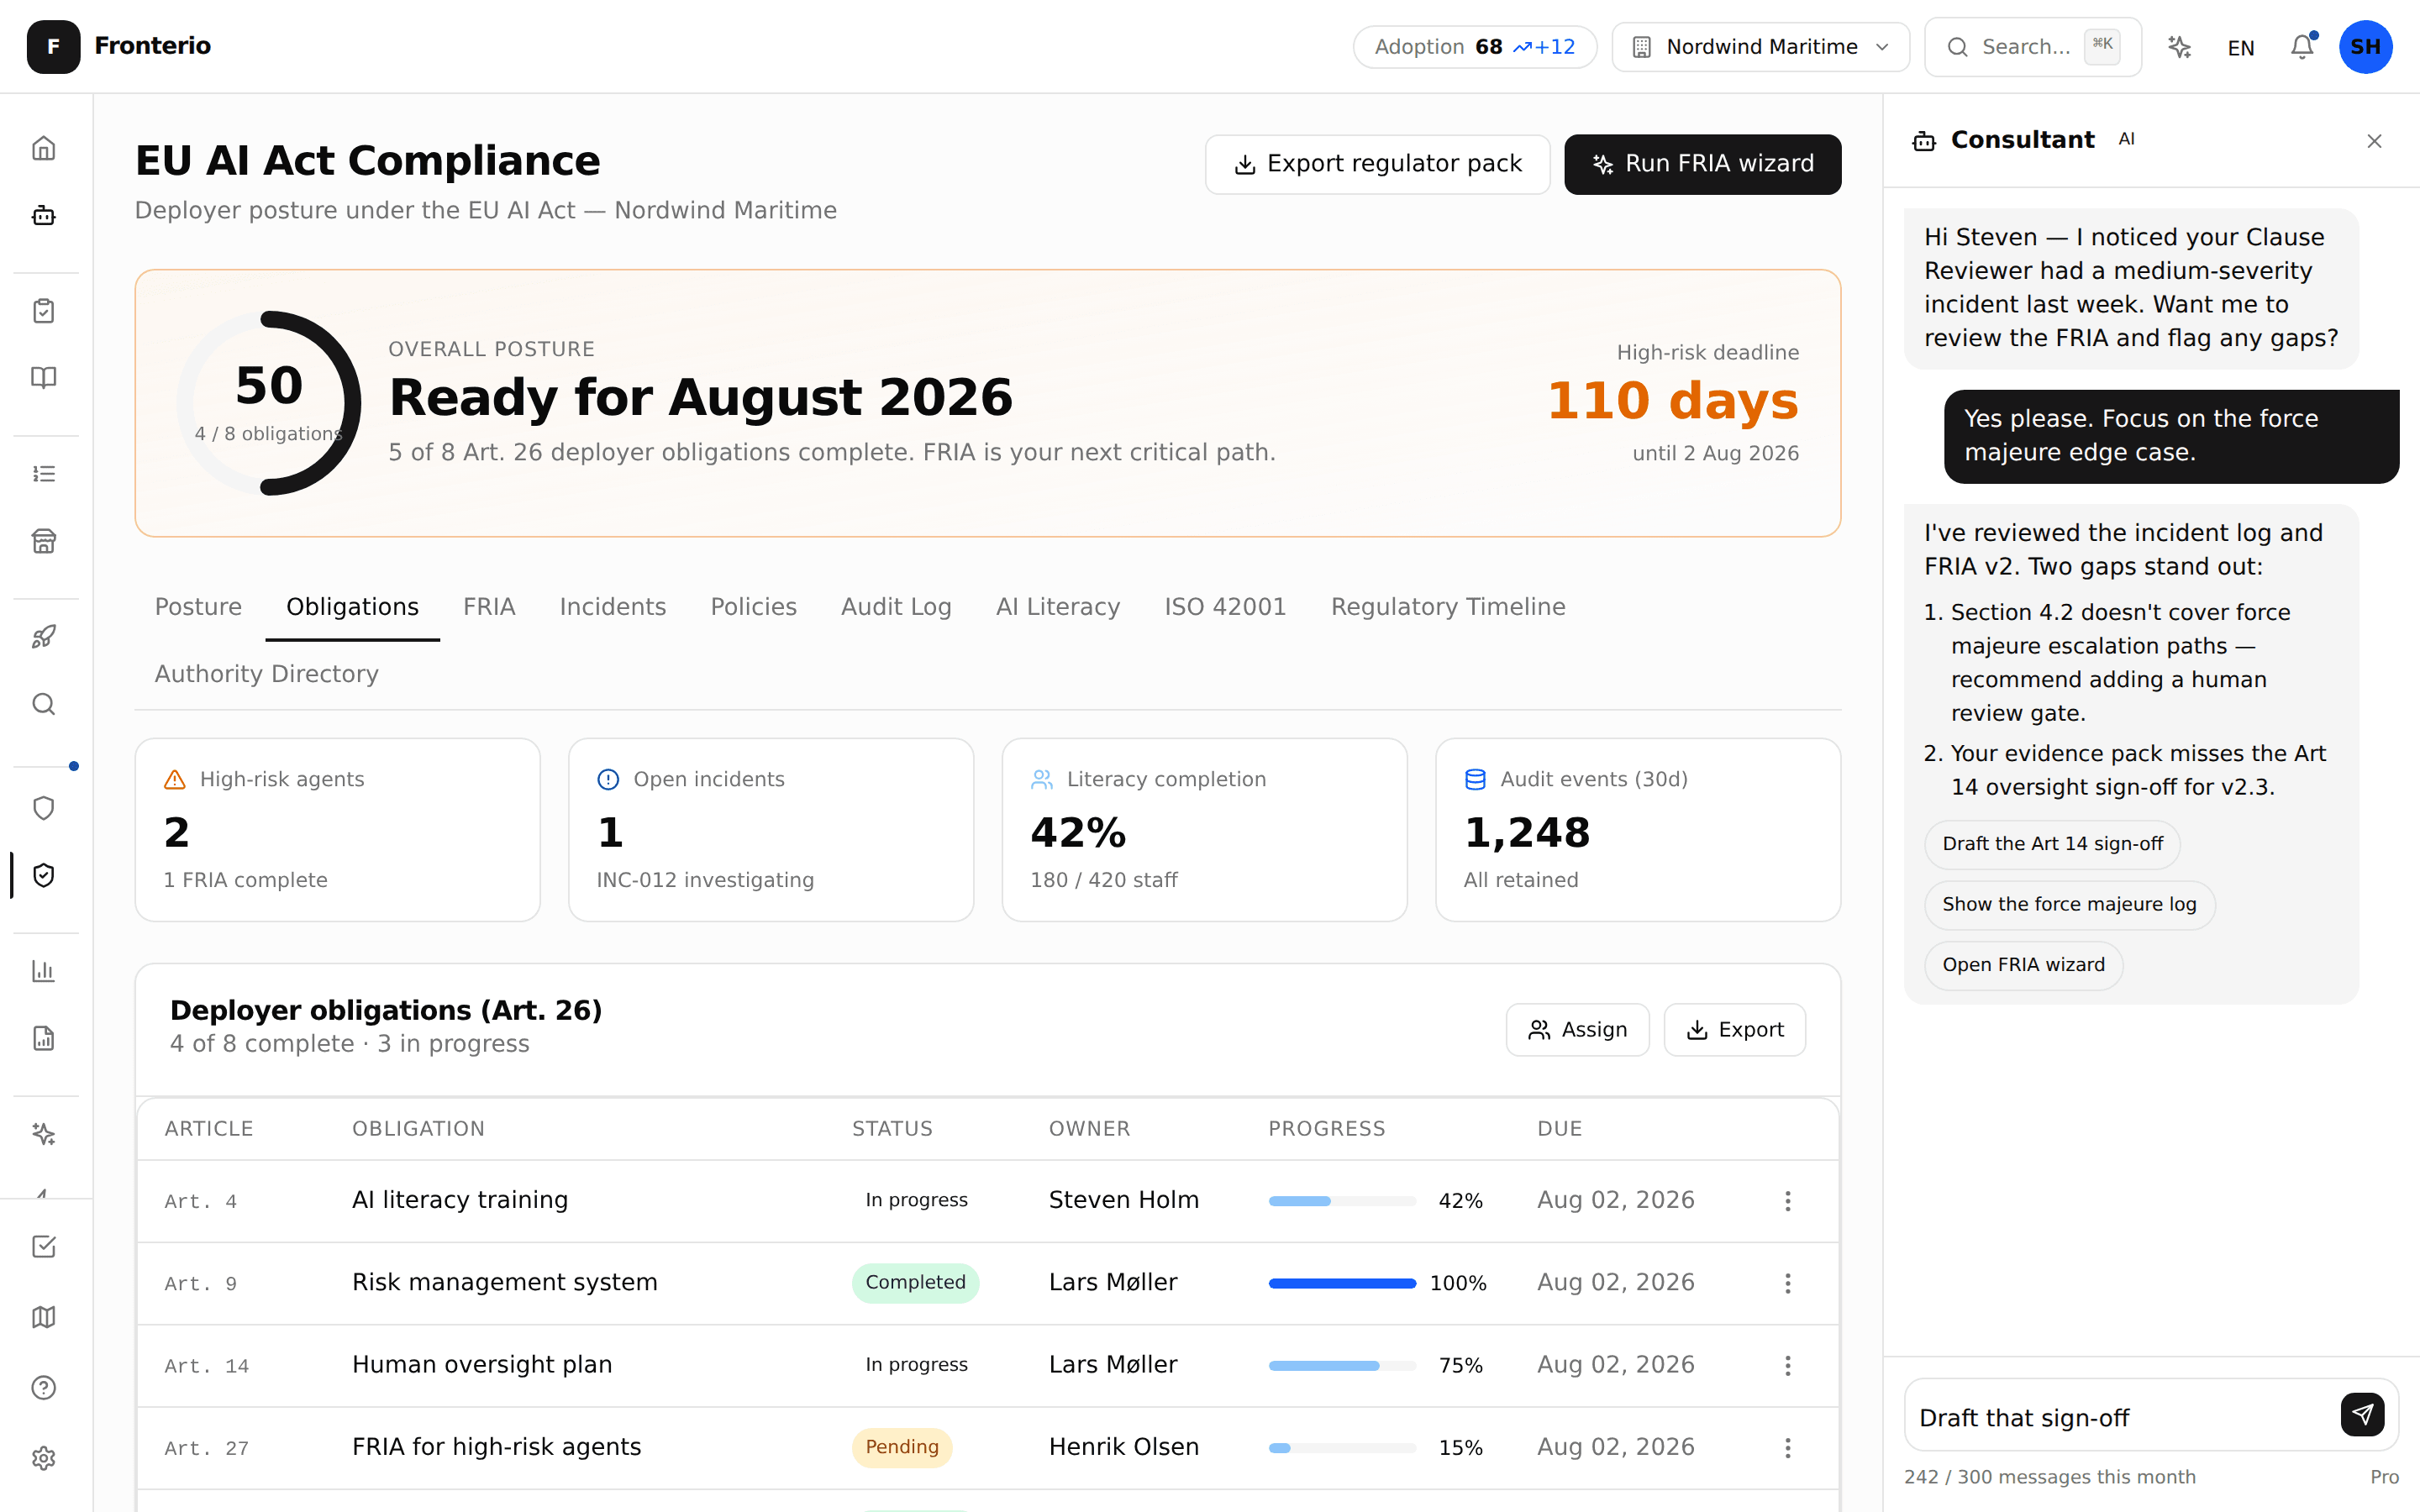
Si vous utilisez des outils d'IA, vous êtes déployeur au titre de l'AI Act européen. Fronterio couvre les obligations du déployeur en un seul endroit. Classification des risques, assistant AIDF, journal d'audit inaltérable et registres de littératie en IA. L'Autopilot nocturne vérifie les preuves derrière six de vos treize obligations suivies, surveille les délais de l'article 73 et rédige vos rapports de suivi opérationnel.
Obligations du déployeur suivies, du contrôle humain à la conservation des journaux
Niveaux de risque dans lesquels chaque système IA est classé
Registre qui porte les preuves de tout cela
Vous êtes deployer: voici ce que ça signifie
La plupart des entreprises qui utilisent l'IA sont déployeurs, pas fournisseurs. L'AI Act européen trace une ligne claire : si vous CONSTRUISEZ des modèles d'IA, vous êtes fournisseur. Si vous UTILISEZ des outils d'IA (Microsoft Copilot, ChatGPT, Claude, agents sur mesure), vous êtes déployeur. Dans les deux cas, Fronterio couvre les obligations du déployeur en un seul endroit.
Les déployeurs font face à un ensemble précis d'obligations — Fronterio en suit 13. Les fournisseurs — les entreprises qui construisent leur propre IA à haut risque — en ont 13 supplémentaires au titre de l'article 16. Les obligations haut risque s'appliquent à partir de décembre 2027 : assez de temps pour se préparer correctement. Et plus immédiatement : les régulateurs et les clients enterprise demandent déjà des preuves de conformité lors des achats.
Les obligations clés de déployeur suivies par Fronterio
Formation à la maîtrise de l'IA
Article 4: Veiller à ce que le personnel exploitant des systèmes d'IA dispose d'une maîtrise suffisante de l'IA. Enregistrer qui a été formé, quand et sur quoi.
Contrôle humain
Article 14: Maintenir un contrôle humain sur les systèmes d'IA à haut risque. Documenter qui supervise quoi, avec quelle autorité pour intervenir.
Surveillance opérationnelle
Article 26(5): Surveiller le fonctionnement du système d'IA pour détecter anomalies, risques et incidents. Consigner les observations de manière systématique.
Analyse d'impact sur les droits fondamentaux
Article 27: Réaliser une analyse d'impact sur les droits fondamentaux (FRIA) avant le déploiement d'IA à haut risque en RH, crédit, assurance ou services publics. Documenter les groupes concernés et les mesures d'atténuation.
Obligation de transparence
Article 50: Informer les personnes lorsqu'elles interagissent avec une IA. Étiqueter clairement le contenu généré par l'IA. Aucune pratique trompeuse.
Signalement des incidents
Article 73: Signaler les incidents graves aux autorités. Tenir un registre des incidents avec analyse des causes profondes et mesures correctives.
Conservation des journaux
Article 26(6): Conserver les journaux générés automatiquement par les systèmes d'IA à haut risque pendant la durée requise par le fournisseur ou au moins 6 mois.
Pertinence des données d'entrée
Article 26(4): S'assurer que les données d'entrée des systèmes d'IA à haut risque sont pertinentes et représentatives de l'usage prévu.
Ce que seul Fronterio fait
Autopilote de conformité nocturne
Moteur déterministe qui auto-vérifie chaque nuit les preuves derrière 6 de vos 13 obligations de déployeur suivies, à partir des données de la plateforme. Forward-only: ne dégrade jamais votre progression manuelle.
Horloge de délais Article 73
Le flux incidents graves démarre l'horloge de signalement dès qu'un incident est classé comme grave et rappelle le responsable à l'approche de l'échéance. Annuaire des autorités compétentes pré-rempli pour les 30 États de l'EEE.
Post-Market Monitoring hebdomadaire
Rapports hebdomadaires de surveillance opérationnelle par agent à haut risque (article 26(5)) générés chaque lundi : volume d'usage, taux d'incidents, taux d'override humain, signal de plainte, alerte de drift. Export PDF prêt pour le régulateur.
Détecteur NLP Article 5
Avant l'enregistrement d'un agent, un détecteur de motifs déterministe scanne la description à la recherche de 8 signatures de pratiques interdites (émotion+lieu de travail, social+scoring, biométrie+temps réel+public, prédictif+police, subliminal, exploitation de vulnérabilité, scraping de visages, catégorisation biométrique).
Politiques rédigées par IA en 8 langues UE
Squelettes de politiques Transparence (Art 50), FRIA (Art 27), Gestion des risques (Art 9) dans la langue de votre organisation, anglais, danois, suédois, norvégien, finnois, allemand, néerlandais, français. Éditez, publiez, terminé.
Auto-câblage de transparence tiers
Connectez Microsoft 365 Copilot, Google Gemini ou Anthropic Claude, Fronterio rédige automatiquement la déclaration de transparence Article 50 dans la langue de votre organisation, fait progresser l'obligation et journalise la localisation d'inférence + le mécanisme de transfert (SCC, EU-US DPF, Microsoft EU Data Boundary) dans votre journal d'audit.
Auto-générateur de documentation technique (Art 11 / Annexe IV)
Vous construisez votre propre IA à haut risque ? Fronterio génère automatiquement la documentation technique Annexe IV complète à partir de la configuration de votre agent — prompt système, liaisons d'outils et snapshot des guardrails — versionnée à chaque version d'agent publiée.
Pratiques interdites bloquées en dur
Les agents correspondant aux pratiques interdites de l'Article 5 sont bloqués à l'enregistrement. L'assistant de risque ne peut pas être terminé. Aucun agent inacceptable surprise en production.
Des enregistrements d'audit impossibles à réécrire
L'article 12 exige une tenue de registres infalsifiable. Fronterio l'applique dans la base de données elle-même : les enregistrements d'audit ne peuvent jamais être modifiés ni supprimés — par personne, pas même par nous.
Support déployeur GPAI-downstream (Art 53)
Utilisez-vous GPT-4, Claude ou Gemini comme base pour vos agents ? Le sélecteur de type de modèle vous capture comme déployeur GPAI-downstream et rappelle de suivre les instructions du fournisseur (Article 53).
Pack de préparation à la certification ISO 42001 (Business+)
Aller au-delà du EU AI Act? Fronterio cartographie automatiquement vos données de gouvernance vers les 38 contrôles Annex A de la norme ISO/IEC 42001, génère une Statement of Applicability (déclaration d'applicabilité) en un clic, regroupe un dossier d'audit complet et fournit des workflows intégrés de revue de direction et d'audit interne. Le travail réalisé pour le EU AI Act donne à votre préparation ISO 42001 une longueur d'avance dès le premier jour.
Pourquoi les équipes choisissent Fronterio
Fronterio automatise l'essentiel : la collecte nocturne de preuves, l'horloge de délais Article 73, les rapports hebdomadaires de surveillance opérationnelle (Article 26(5)), le détecteur NLP Article 5, les divulgations de transparence auto-câblées lorsque vous connectez Copilot ou Gemini. C'est un outillage de conformité au niveau de l'infrastructure, construit par des personnes qui ont réellement lu le règlement.
Comment Fronterio vous rend conforme
Faites l'évaluation gratuite
Une évaluation de maturité IA de 15 minutes révèle vos écarts de conformité sur 6 dimensions.
Classifiez vos agents IA
Enregistrez chaque outil d'IA utilisé par votre entreprise. Classification automatique des risques selon le Règlement européen sur l'IA : inacceptable, élevé, limité ou minimal.
Remplissez vos obligations
Parcours guidés pour chaque obligation de déployeur. Ask Fronterio vous aide à rédiger des analyses d'impact, des plans de contrôle et des programmes de formation.
Exportez la documentation d'audit
Rapports PDF prêts pour le conseil, avec votre posture de conformité à jour, le registre des agents, l'état des obligations et un journal d'audit infalsifiable.
Conformité manuelle vs. Fronterio
Sans Fronterio
- Engager des consultants externes pour un rapport ponctuel
- Tableurs manuels pour le suivi des agents
- 3 à 6 mois pour atteindre la conformité de base
- Aucune surveillance continue ni piste d'audit
- Les classifications de risque deviennent vite obsolètes
Avec Fronterio
- Vaut pour toute l'organisation, pas par utilisateur
- Registre des agents automatisé avec classification des risques
- Conformité de base en moins de 2 semaines
- Surveillance continue + piste d'audit immuable
- Ask Fronterio répond à vos questions de conformité 24h/24
“Le Règlement européen sur l'IA ne vise pas à freiner l'adoption de l'IA, il vise à instaurer la confiance. Les entreprises qui se mettent en conformité tôt auront un avantage concurrentiel dans chaque processus d'approvisionnement.”
D'après les orientations de la Commission européenne sur les obligations des déployeurs, 2025
La conformité à partir de Pro, des preuves qui s’assemblent seules
Free, c'est l'AI Value Scan. Une évaluation de maturité, une estimation de valeur et un mouvement chiffré. Pro, c'est là que vous menez la transformation, suite de conformité incluse. Business ajoute l'échelle. Enterprise ajoute le parc d'IA connecté et les obligations de fournisseur au titre de l'article 16.
Préparez-vous correctement
Commencez gratuitement. Voyez d'abord où l'IA crée de la valeur, avec le socle de conformité prêt quand vous livrez. Aucune carte bancaire.